
Datenschutz: Was öffentlich ist und was nicht
Modul 4: WHOIS, RDAP und Datenschutz · Lesezeit: 9 Minuten
Lernziel: Nach dieser Lektion können Sie für jede Endung erklären, welche Daten eines Inhabers nach DSGVO und NIS2 öffentlich sind und wie jemand mit einem berechtigten Interesse die geschützten Daten anfordern kann.
Kernbegriffe: DSGVO, Schutz personenbezogener Daten, juristische Person und natürliche Person, WHOIS-Privacy, Proxy-Dienst, berechtigte Anfragende, Kontakt per Formular
Von allem öffentlich zu geschützt
Früher konnte jeder in der WHOIS den Namen, die Anschrift, die Telefonnummer und die E-Mail-Adresse jedes Inhabers lesen. Das war praktisch für alle, die einen Inhaber erreichen wollten, aber auch für Spammer und Betrüger. Seit der DSGVO (dem europäischen Datenschutzgesetz, Mai 2018) hat sich das geändert. Personenbezogene Daten von Inhabern sind seitdem größtenteils geschützt.
Die Grundregel ist bei fast allen Registries gleich:
- Daten einer natürlichen Person (eines Menschen, etwa einer Privatperson) werden größtenteils geschützt.
- Daten einer juristischen Person (einer Gesellschaft wie einer BV oder GmbH, einer Stiftung, eines Vereins oder einer anderen Organisation) sind keine personenbezogenen Daten und grundsätzlich öffentlich.
NIS2 hat diese zweite Regel festgeschrieben: Registries und Registrare müssen Daten, die keine personenbezogenen Daten sind, öffentlich machen (Lektion 3.3). Sind Sie eine Organisation, steht Ihr Name also ganz normal in den öffentlichen Daten. Das ist auch so gewollt: Wer eine Website besucht, soll sehen können, welche Organisation dahintersteht.
Was Sie je Endung sehen
Die Details unterscheiden sich je nach Registry. So sieht es aus (Stand November 2026):
| Endung | Privatperson | Organisation |
|---|---|---|
| .nl (SIDN) | Kein Name; in RDAP "REDACTED FOR PRIVACY" | Name der Organisation |
| .de (DENIC) | Nichts öffentlich | Daten der Organisation |
| .eu (EURid) | Nur E-Mail-Adresse und bevorzugte Sprache | Name, Ort, Region und Land |
| .be (DNS Belgium) | Standardmäßig nichts | Name, Anschrift und E-Mail (kein Personenname und kein Telefon) |
| .com und andere gTLDs | Dürfen geschützt werden (Pflicht, wo das Datenschutzrecht es verlangt); das Land steht immer dabei | Abhängig vom Registrar |
Einige Dinge fallen auf:
- Bei .nl sehen Sie in der Whois sehr wohl die E-Mail-Adresse des administrativen Kontakts. Sie ist dafür gedacht, dem Inhaber eine E-Mail schreiben zu können. Steht dort Ihre persönliche Adresse, ist diese also sichtbar. Auch der Registrar, der Reseller, der technische Kontakt, der Status, die Nameserver und die Daten sind öffentlich.
- Bei .eu ist die E-Mail-Adresse einer Privatperson sichtbar. Verwenden Sie dort eine Adresse, die Sie ohne Bedenken weitergeben.
- Bei .be kann ein Inhaber über seinen Registrar wählen, mehr anzeigen zu lassen.
- Bei gTLDs muss es, wenn die E-Mail-Adresse des Inhabers geschützt ist, eine Weiterleitungsadresse oder ein Webformular geben, über das Sie den Inhaber dennoch erreichen können.
WHOIS-Privacy und Proxy-Dienste
Viele Registrare bieten WHOIS-Privacy an: einen Dienst, der Ihre Kontaktdaten in der öffentlichen WHOIS schützt. Bei gTLDs gibt es außerdem Proxy-Dienste: Dann steht ein Vermittler anstelle von Ihnen in den öffentlichen Daten.
Bitte beachten Sie:
- Bei .nl und .eu darf der Inhaber kein Privacy- oder Proxy-Dienst sein. Die Domain muss auf den Namen des tatsächlichen Inhabers laufen. Den Schutz regelt die Registry dort selbst, gemäß der Tabelle oben.
- WHOIS-Privacy ist nicht für jede Endung verfügbar und bei vielen Länderendungen auch nicht nötig, weil die Registry die Daten von Privatpersonen bereits schützt.
- Für eine Organisation ist der Schutz wenig sinnvoll: Der Name einer BV oder GmbH ist kein personenbezogenes Datum. Möchten Sie als Organisation keine Namen von Mitarbeitenden anzeigen, verwenden Sie allgemeine Adressen als Kontakt (Lektion 3.3).
Wer darf die geschützten Daten sehen?
Geschützt ist nicht dasselbe wie geheim. Wer ein berechtigtes Interesse hat, kann die Daten anfordern. Denken Sie an die Polizei und andere zuständige Behörden, aber auch an jemanden, der eine Marke besitzt und gegen einen ähnlichen Namen vorgehen möchte. Einige Beispiele:
- DENIC gibt Daten von Privatpersonen nur an diejenigen heraus, die ein berechtigtes Interesse glaubhaft machen, oder an diejenigen, gegenüber denen DENIC gesetzlich dazu verpflichtet ist.
- NIS2 verpflichtet Registries und Registrare, berechtigte, begründete Anfragen schnell zu beantworten, in jedem Fall innerhalb von 72 Stunden.
- Bei gTLDs läuft der Kontakt zu einem geschützten Inhaber über die Weiterleitungsadresse oder das Webformular des Registrars.
Möchten Sie einen Inhaber erreichen, etwa weil Sie seine Domain kaufen möchten oder weil seine Website Ihre Marke verwendet? Nutzen Sie dann die Kontaktmöglichkeit, die in der WHOIS oder in RDAP angegeben ist. Kommen Sie so nicht weiter, können Sie über die Registry oder den Registrar eine gut begründete Anfrage stellen. Bei einem Markenkonflikt ist das der Moment, juristischen Rat einzuholen (Lektion 7.2).
Was das für Sie bedeutet
Gehen Sie davon aus, dass alles, was Sie bei einer Domain angeben, für jemanden sichtbar werden kann. Für die Registry und Ihren Registrar sind alle Ihre Daten sichtbar, für berechtigte Anfragende ebenfalls. Das ist kein Grund, falsche Daten anzugeben: Das ist nicht erlaubt, und Sie riskieren, Ihre Domain zu verlieren (Lektion 3.3). Es ist aber ein Grund, bewusst zu wählen:
- Als Organisation: eine allgemeine E-Mail-Adresse und eine allgemeine Telefonnummer als Kontakt.
- Als Privatperson: eine E-Mail-Adresse, die Sie teilen möchten, vor allem bei .eu und beim admin-c von .nl.
Prüfen Sie regelmäßig selbst, was über Ihre Domain öffentlich ist. So sehen Sie auch gleich, ob die Daten noch stimmen.
In der Praxis: So funktioniert es bei WebOké
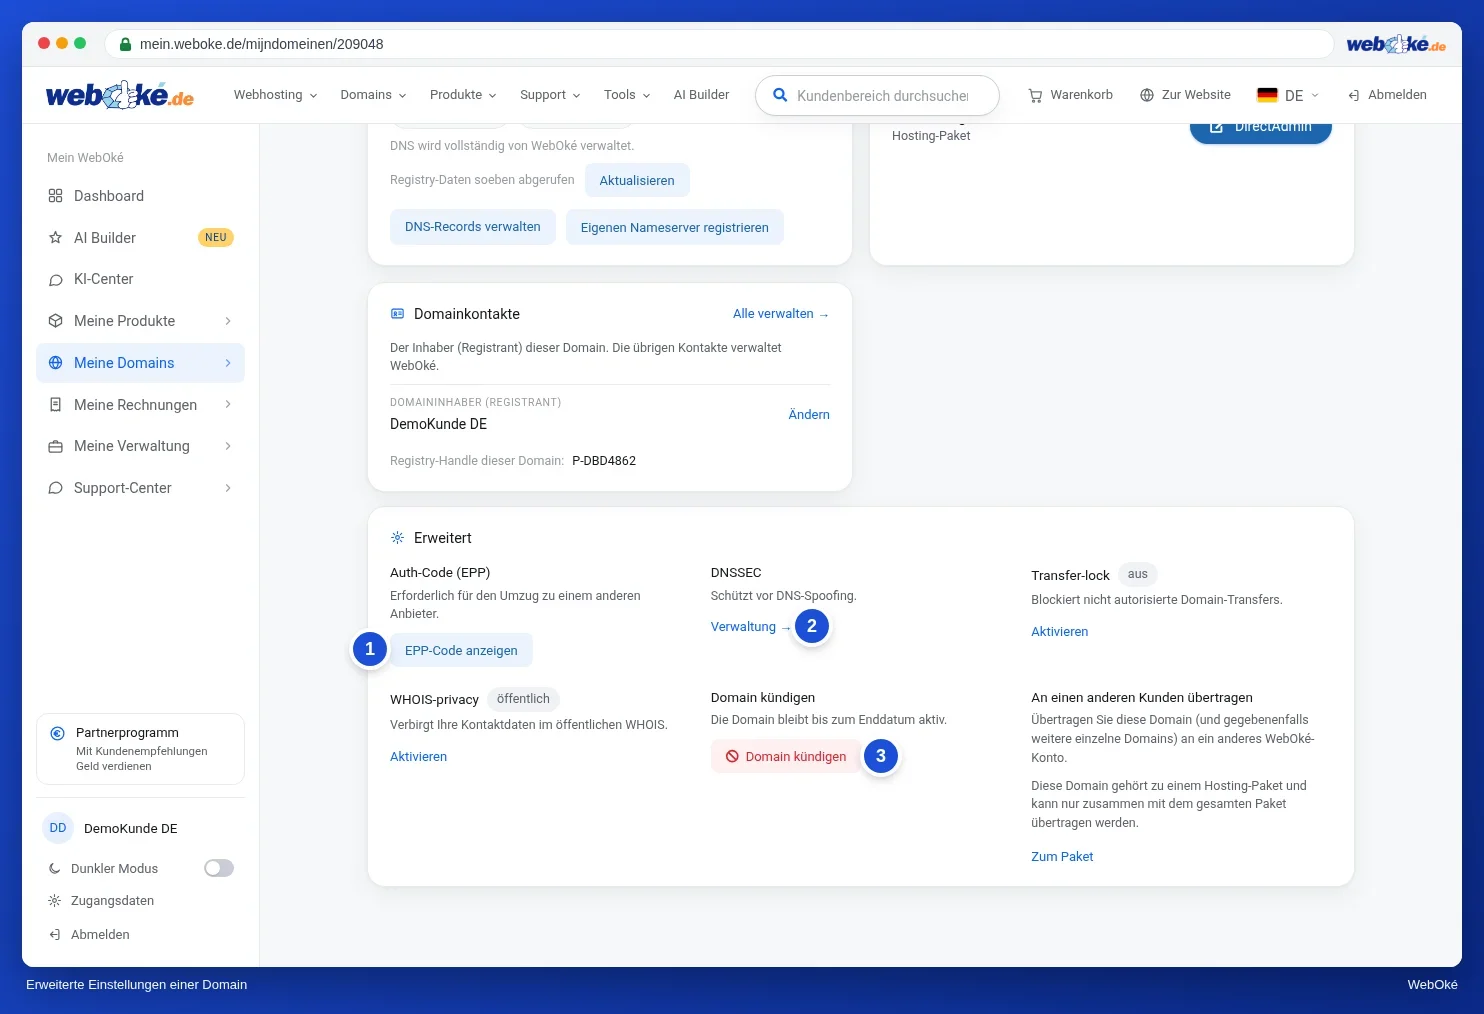
In Mein WebOké finden Sie auf der Karte Erweitert der Domainseite die Option WHOIS-Privacy: "Schirmt Ihre Kontaktdaten in der öffentlichen WHOIS ab." Sie ist nicht für jede Endung verfügbar. Was über eine Domain öffentlich ist, sehen Sie mit dem WHOIS lookup (https://www.weboke.de/toondomein). Bei anderen Registraren funktioniert es ähnlich: Der Datenschutz befindet sich meist in den Einstellungen der Domain, und jeder Registrar hat eine WHOIS-Suchfunktion.
Zusammenfassung
- Seit der DSGVO sind Daten von Privatpersonen geschützt; Daten von Organisationen sind öffentlich, und NIS2 schreibt das fest.
- Was Sie sehen, unterscheidet sich je nach Endung: bei .eu zum Beispiel die E-Mail-Adresse einer Privatperson, bei .nl die E-Mail-Adresse des admin-c.
- Bei .nl und .eu darf kein Privacy- oder Proxy-Dienst als Inhaber eingetragen sein.
- Wer ein berechtigtes Interesse hat, kann geschützte Daten anfordern; NIS2 verlangt eine Antwort innerhalb von 72 Stunden.
Quiz
Aufgabe
Aufgabe D4.2: Was steht über Sie? Suchen Sie Ihre eigene Domain (oder die Ihrer Organisation) im WHOIS lookup (https://www.weboke.de/toondomein). Unterstützt Ihre Endung RDAP, sehen Sie sich auch die RDAP-Seite der Registry an (Lektion 4.1). Notieren Sie, was jeder über Sie oder Ihre Organisation sehen kann, und entscheiden Sie, ob das so in Ordnung ist.
Abhaken:
- Ich habe meine Domain in der WHOIS und, wenn möglich, in RDAP nachgeschlagen.
- Ich weiß, ob ich als Privatperson oder als Organisation registriert bin.
- Ich habe geprüft, welche Namen, Anschriften und E-Mail-Adressen sichtbar sind.
- Ich weiß, ob es WHOIS-Privacy für meine Endung gibt und ob ich sie brauche.
Ausfüllen:
- Welche Daten über den Inhaber und die Kontakte sind öffentlich?
- Steht dort eine persönliche Angabe, die Sie lieber nicht teilen möchten? Wie lösen Sie das, ohne falsche Daten anzugeben?
- Kann jemand, der Sie erreichen möchte, das über diese Daten tun? Wie?
Aufgabe D4.2: Was steht über Sie?
Diese Aufgabe machen Sie selbst; niemand prüft sie nach. Haken Sie ab, was Sie erledigt haben, und markieren Sie die Aufgabe als erledigt.
Beschreibt, was je nach Endung sichtbar ist (z. B. .nl: Organisationsname ja, Name einer Privatperson nein, dafür E-Mail-Adresse des admin-c, Registrar, Status, Nameserver, Daten; .eu Privatperson: E-Mail und Sprache). Löst eine unerwünschte persönliche Angabe mit einer allgemeinen Adresse oder Nummer oder (wo verfügbar und erlaubt) WHOIS-Privacy, niemals mit falschen Daten; weiß, dass bei .nl und .eu kein Proxy als Inhaber zulässig ist. Nennt den Kontaktweg: E-Mail-Adresse des admin-c, Weiterleitungsadresse oder Webformular bei gTLDs oder eine Anfrage mit berechtigtem Interesse über Registry/Registrar.
Ihre Haken und Notizen bleiben nur in diesem Browser; wir senden sie nirgendwohin. Sind Sie angemeldet, speichern wir in Meine Kurse nur, dass Sie die Aufgabe erledigt haben.
Weiterführende Informationen
- WebOké Anleitung 5.14: WHOIS-Datenschutz
- Anonyme Domainregistrierung
- WebOké Anleitung 14.3: WHOIS, IP-Lookup und SSL-Checker
- Erklärung zur Whois (SIDN, Niederländisch): https://www.sidn.nl/nl-domeinnaam/uitleg-whois