
Teil 2 · 2.4
ERR_SSL und andere Zertifikatsfehler im Browser
Zeigt Ihr Browser statt Ihrer Website eine Meldung zur sicheren Verbindung an? Dann funktioniert https für diese Adresse nicht richtig. Bei WebOké erhält jede Domain ein kostenloses Let's Encrypt-Zertifikat, das automatisch verlängert wird. Das klappt allerdings nur, wenn Ihre Domain auf unseren Server verweist.
So sieht die Meldung aus
| Meldung im Browser | Was bedeutet das meistens? |
|---|---|
| NET::ERR_CERT_COMMON_NAME_INVALID oder ein Zertifikat, das auf den Namen des Servers ausgestellt ist (zum Beispiel linux2023.webawere.nl) | Der Name, den Sie aufrufen, ist nicht im Zertifikat enthalten. Zum Beispiel www, eine Subdomain oder ein Domain-Pointer ohne eigenes Zertifikat. |
| NET::ERR_CERT_DATE_INVALID, Zertifikat abgelaufen | Das Zertifikat wurde nicht rechtzeitig verlängert, weil Let's Encrypt Ihre Domain nicht prüfen konnte. |
| ERR_SSL_PROTOCOL_ERROR oder eine andere Meldung mit ERR_SSL | Für diese Adresse kommt keine einwandfreie sichere Verbindung zustande. Oft liegt das daran, dass für den Namen noch kein Zertifikat vorhanden ist oder die Domain auf einen anderen Server verweist. |
| Nicht sicher, obwohl das Zertifikat funktioniert | Mixed Content: Die Seite lädt noch Inhalte über http://. Siehe Kein Schloss oder „Nicht sicher“: Mixed Content beheben. |
Die Ursachen bei uns
- Ihre Domain verweist (noch) nicht auf uns, zum Beispiel direkt nach einem Umzug. Achten Sie auch auf den AAAA-Eintrag (IPv6): Verweist dieser noch auf einen anderen Server, schlägt die Prüfung fehl.
- Sie nutzen den Proxy von Cloudflare (orangefarbene Wolke).
- Es gibt einen CAA-Eintrag ohne letsencrypt.org.
- Eine Regel in der .htaccess, ein Plugin oder ein geschütztes Verzeichnis blockiert den Ordner /.well-known/acme-challenge/.
- Sie haben früher ein eigenes Zertifikat hochgeladen, das inzwischen abgelaufen ist.
So beheben Sie das Problem
- Prüfen Sie mit Domain-Gesundheit, ob Ihre Domain auf uns verweist.
- Öffnen Sie in DirectAdmin SSL/TLS-Zertifikate. Sehen Sie unten unter Fehlgeschlagene HTTP-Prüfungen nach, für welche Namen die Prüfung fehlschlägt.
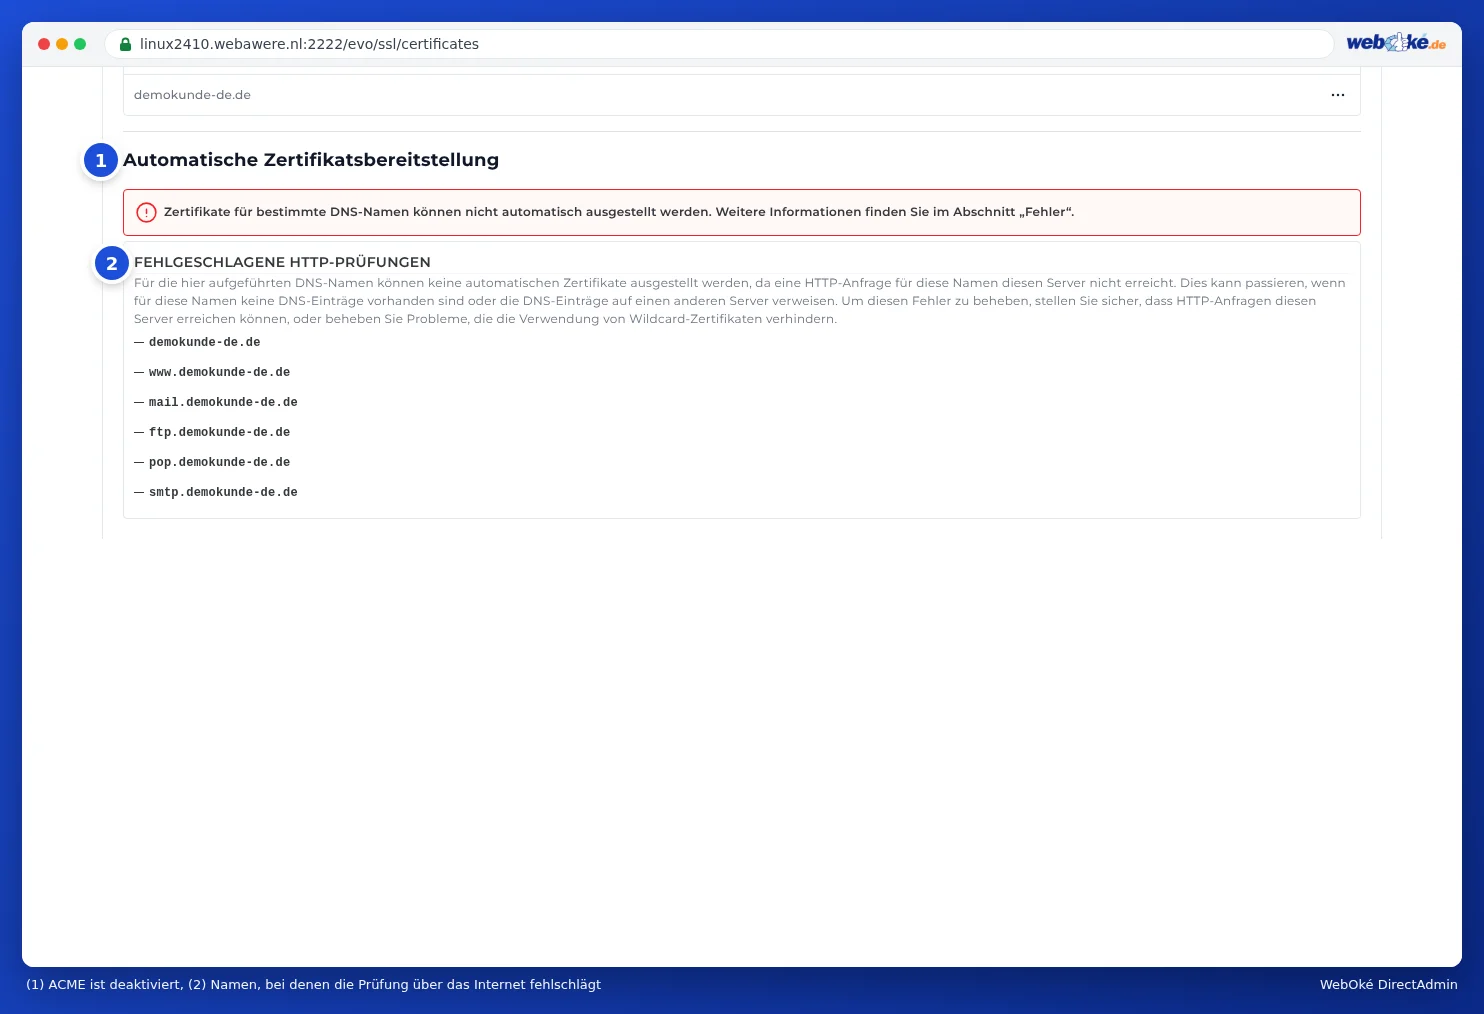
(1) ACME ist deaktiviert, (2) Namen, für die die Prüfung fehlschlägt - Beheben Sie die Ursache: DNS oder AAAA-Eintrag korrigieren, den Cloudflare-Proxy vorübergehend ausschalten, den CAA-Eintrag ergänzen oder die Blockierung von .well-known entfernen.
- Klicken Sie anschließend unter Automatische Zertifikatsbereitstellung auf Jetzt erneuern. Klicken Sie nicht immer wieder: Nach vielen fehlgeschlagenen Versuchen sperrt Let's Encrypt Ihre Domain für eine Stunde bis zu einem Tag.
- Ist die https-Weiterleitung aktiv, obwohl noch kein Zertifikat vorhanden ist? Schalten Sie sie so lange aus.
Hinweis: Zeigt Ihr Browser einen Zertifikatsfehler ohne Schaltfläche, um trotzdem fortzufahren? Dann hat sich Ihr Browser HSTS für Ihre Website gemerkt. Diese Meldung lässt sich nicht überspringen: Sorgen Sie zuerst für ein funktionierendes Zertifikat.
Wann sollten Sie uns kontaktieren?
Verweist Ihre Domain auf uns, steht nichts unter Fehlgeschlagene HTTP-Prüfungen und bleibt die Meldung trotzdem bestehen? Dann nehmen Sie bitte Kontakt mit uns auf.
Fragen Sie zuerst den KI-Assistenten in Mein WebOké oder erstellen Sie ein Ticket über Support-Center und dann Ticket einreichen. Senden Sie dabei mit:
- Ihren Domainnamen
- einen Screenshot der Meldung im Browser
- was unter Fehlgeschlagene HTTP-Prüfungen steht
Senden Sie niemals Ihr Passwort mit.
Ausführliche Erklärung: SSL-Zertifikat aktivieren, erneuern und Probleme beheben und Let's Encrypt funktioniert nicht: Ursachen und Lösungen.