
Kapitel 6 · 6.6
Let's Encrypt funktioniert nicht: Ursachen und Lösungen
Schlägt die Anfrage für ein kostenloses Zertifikat fehl, liegt es fast immer am DNS: Let's Encrypt kann Ihren Server über Ihren Domainnamen nicht erreichen. Nachfolgend finden Sie die Meldungen, die auftreten können, und was Sie dagegen tun können.
Wo sehen Sie, was schiefgelaufen ist?
- Unten bei Zertifikate verwalten, bei MISLUKTE HTTP CONTROLES: die Namen, für die die Prüfung fehlgeschlagen ist.
- Bei Verlauf der Bereitstellung: jede Anfrage mit dem Status, wann sie Gestartet wurde, den DNS-Namen und dem Herausforderungstyp (der Art der Prüfung).

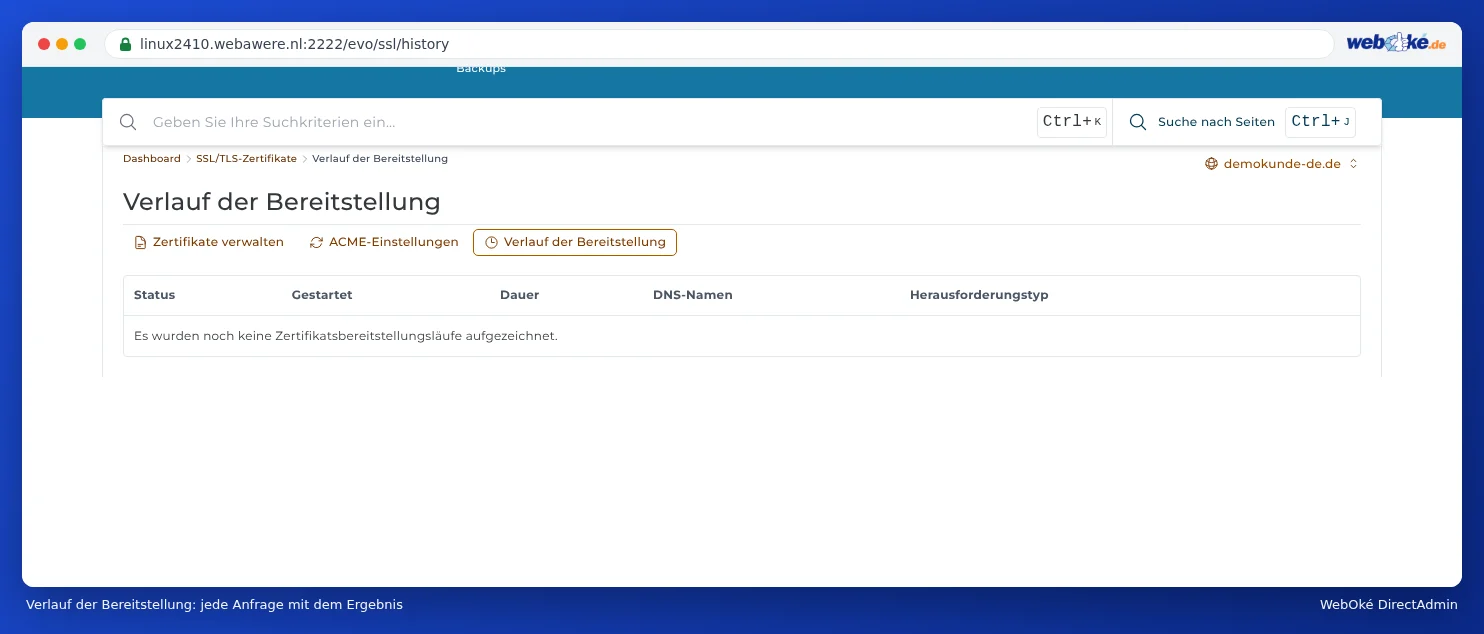
Die Meldungen und was Sie tun können
Das ACME System ist deaktiviert
Die automatische Anfrage ist für diese Domain deaktiviert. Aktivieren Sie sie bei den ACME-Einstellungen (siehe Ein kostenloses Let's Encrypt-Zertifikat anfordern, Schritt 3).
Fehlgeschlagene HTTP-Prüfungen
DirectAdmin erklärt es selbst: DNS-Namen, die hier aufgeführt sind, können keine automatischen Zertifikate erhalten, weil eine HTTP-Anfrage für diese Namen diesen Server nicht erreicht. Dies kann passieren, wenn es keine DNS-Einträge für diese Namen gibt oder wenn DNS-Einträge auf einen anderen Server verweisen.
Was Sie tun können:
- Zeigt die Domain noch auf Ihren alten Anbieter? Das ist die häufigste Ursache, zum Beispiel kurz nach einem Umzug. Passen Sie das DNS oder die Nameserver an und warten Sie, bis es überall sichtbar ist (siehe Wann wirkt eine Änderung? Wartezeit und TTL). Fordern Sie das Zertifikat danach erneut an.
- Stimmt der AAAA-Eintrag? Let's Encrypt prüft auch über IPv6. Zeigt der A-Eintrag auf uns, aber der AAAA-Eintrag noch auf einen anderen Server, schlägt die Prüfung fehl. Passen Sie den AAAA-Eintrag an oder entfernen Sie ihn (siehe Einen A- oder AAAA-Eintrag hinzufügen oder ändern).
- Verwenden Sie den Proxy von Cloudflare (orangefarbene Wolke)? Deaktivieren Sie ihn vorübergehend, bis das Zertifikat vorhanden ist (siehe DNS in Mein WebOké und bei externen Nameservern wie Cloudflare).
- Stehen nur mail, ftp, pop oder smtp in der Liste, und verwenden Sie diese Namen nicht, weil Ihre E-Mail woanders liegt? Dann ist das kein Problem: Ihre Website erhält trotzdem ein Zertifikat.
- Blockiert Ihre Website die Prüfung? Let's Encrypt ruft eine Datei aus dem Verzeichnis /.well-known/acme-challenge/ Ihrer Website ab. Eine eigene Regel in .htaccess, ein Sicherheits-Plugin oder ein mit einem Passwort geschütztes Verzeichnis kann das verhindern. Entfernen Sie eine solche Regel vorübergehend oder erstellen Sie eine Ausnahme für .well-known.
CAA Prüfung fehlgeschlagen
Mit einem CAA-Eintrag in Ihrem DNS legen Sie fest, welche Anbieter Zertifikate für Ihre Domain ausstellen dürfen. Steht dort ein CAA-Eintrag ohne letsencrypt.org, lehnt Let's Encrypt ab. Fügen Sie letsencrypt.org zum CAA-Eintrag hinzu oder entfernen Sie den Eintrag (siehe DNS-Verwaltung öffnen und die Einträge lesen).
Das Tarif-Limit von ACME ist erreicht
Let's Encrypt stellt pro Domain nur eine begrenzte Anzahl an Zertifikaten pro Woche aus und blockiert nach vielen fehlgeschlagenen Versuchen vorübergehend. Warten Sie eine Stunde bis einen Tag und versuchen Sie es danach erneut. Klicken Sie nicht immer wieder neu: Beheben Sie zuerst die Ursache.
Das Wildcard-Zertifikat funktioniert nicht
Ein Wildcard-Zertifikat ist nur möglich, wenn das DNS bei WebOké liegt. Liegt Ihr DNS woanders, deaktivieren Sie in den ACME-Einstellungen die Option Wildcard-Zertifikate bevorzugen (siehe Zertifikat für www, Subdomains und Wildcard).
Es ist ein anderer Anbieter eingestellt
Prüfen Sie bei den ACME-Einstellungen beim ACME-Anbieter, ob Let's Encrypt eingestellt ist: Standard (Let's Encrypt), oder Andere mit darunter Let's Encrypt. Ein anderer Anbieter kann eigene Bedingungen oder ein eigenes Konto erfordern.
Ich erhalte ein Zertifikat auf den Namen des Servers
Sehen Sie bei Ihrer Domain oder Subdomain ein Zertifikat für zum Beispiel linux2023.webawere.nl, mit einer Warnung, dass der Name nicht stimmt? Dann hat dieser Name noch kein eigenes Zertifikat und der Server zeigt sein eigenes Zertifikat an. Beheben Sie die Ursache oben und stellen Sie die Anfrage erneut.
Meine Website ist offline, seit ich etwas mit SSL gemacht habe
- Haben Sie HSTS aktiviert, während das Zertifikat noch nicht funktionierte? Deaktivieren Sie HSTS und fordern Sie das Zertifikat an (siehe Besucher immer zu https weiterleiten).
- Haben Sie ein eigenes Zertifikat hochgeladen, das nicht zum Namen passt oder abgelaufen ist? Entfernen Sie es in der Zertifikatsliste, damit DirectAdmin wieder ein kostenloses Zertifikat anfordern kann.
- Sehen Sie bei https eine andere oder leere Seite mit dem Hinweis, dass Sie eine index.html in private_html ablegen müssen? Dann ist private_html bei Ihrer Domain ein eigenständiges Verzeichnis. Bitten Sie uns über ein Ticket, private_html auf public_html verweisen zu lassen (siehe Einstellungen einer Domain: SSL, PHP, www und private_html).
Kommen Sie nicht weiter?
Bitten Sie den KI-Assistenten in Mein WebOké, Ihr Zertifikat zu überprüfen, oder erstellen Sie ein Ticket. Geben Sie Ihren Domainnamen an und was Sie bei Fehlgeschlagene HTTP-Prüfungen oder im Verlauf sehen.